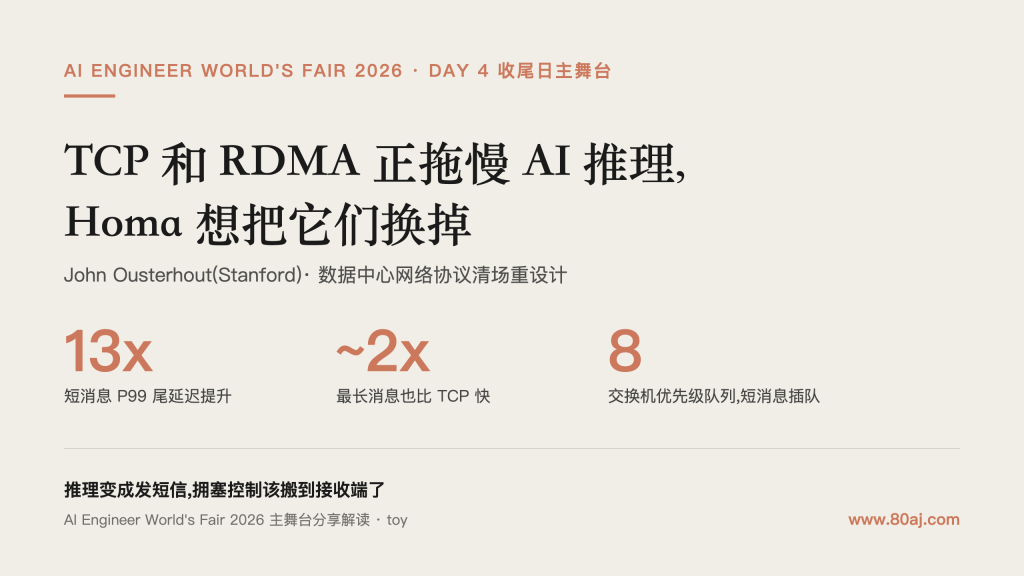
John Ousterhout:TCP 和 RDMA 正拖慢 AI 推理,他想用 Homa 换掉它们
John Ousterhout 开场就说这场演讲对他很不寻常...

John Ousterhout 开场就说这场演讲对他很不寻常...
这篇文章介绍了一项极具极客精神的实验,开发者尝试将Anthr...
尽管应用正全面 Web 化,终端仍是程序员最高效的 UI。本...
本文深入探讨了 IPv6 相比 IPv4 更复杂的根本原因,...
开发者因不满现有工具的人机验证干扰,使用 Go 语言开发了一...
本文详细记录了作者利用树莓派、电话线模拟器和USB调制解调器...
本文深入剖析了 PostgreSQL 命令行工具 psql ...
本文构想了一个平行宇宙:上世纪90年代,面对IP地址枯竭,工...
本文详细记录了作者通过逆向工程Ubiquiti UniFi设...
MeshTNC 是一款开源固件工具,旨在消除专用业余无线电硬...
1983年1月1日,ARPANET系统架构师启动从网络控制程...
本文基于最新RFC 9111标准,详细介绍了HTTP缓存的核...
开发者 mq-yuan 在 Linux.do 社区开源了项目 project-docs,这是一套面向 Claude Code、Codex 等 AI 编程助手的仓库级文档协议与结构化检查器。作者是三维重建领域(Feed-forward 3DGS 方向)的研究人员,过去一年多使用 AI 编程工具提交实验、讨论模型架构并分析实验结果,过程中发现两类典型问题:一是“追加式腐烂”,智能体倾向于如实记录所有讨论过程,包括已被排除的错误尝试,导致新会话反复回到旧思路上,污染上下文;二是“漂移”,智能体缺乏跨会话的全局记忆,难以准确把握项目当前进展与临时搁置的方向。针对这些问题,project-docs 采用“原地重写”的收敛式文档管理方式:核心的 current status 文件控制在百行以内,仅承担索引导航作用;详细设计归档至 Records 文档,供智能体按需读取,以节约有限的上下文窗口。项目还附带一个零依赖的结构化 linter,对文档组织施加硬性约束。作者说明,该方案源自科研场景的实践提炼,主要适配实验型项目,尚未在其他领域广泛验证,论文写作等场景效果欠佳;相关设计在 GitHub README 中附有学术论文佐证。项目已发布于 GitHub(mq-yuan/project-docs),作者邀请社区用户体验反馈。
核心观点:AI 编程的竞争焦点正从代码生成转向上下文与记忆治理,文档协议将成为智能体工作流的新基建层。
原文链接:Linux.do
近日,Linux.do论坛一位用户发帖称,自己的Codex账号因自动化操作被平台封禁一周。据其描述,事情起因是帮同学撰写实验报告,作业要求提交与大模型沟通的聊天记录截图。为了省事,该用户让Codex自行与另一个大模型对话,以生成所需的沟通记录,结果账号随即遭到封禁一周的处罚。发帖人对封号原因表示困惑,猜测平台近期可能加强了检测机制,能够识别出AI与AI对话的使用模式。其表示,此前使用脚本自动化操作均未出现问题,而这次仅让模型简单问答就触发了封禁。帖子标题中的大肥鱼疑似为社区语境中对被平台重点盯上的滥用账号的戏称,发帖人对此颇为无奈。Codex是OpenAI推出的AI编程智能体,被大量开发者用于代码生成与自动化任务。主流AI服务商的服务条款普遍禁止自动化滥用、批量请求与账号共享等行为,并通过行为特征、请求频率、对话模式等手段进行风控识别。此次事件在社区引发讨论,部分用户认为平台的反自动化检测正在收紧,使用脚本模拟对话、批量生成内容的风险显著上升。该事件对依赖自动化脚本使用AI服务的用户具有直接警示意义:一旦被判定为滥用,可能面临限流乃至封号处理。
核心观点:AI订阅服务风控收紧,脚本化薅羊毛时代走向终结,人机使用边界将重塑开发者与平台的博弈规则。
原文链接:Linux.do
Dragos首席研究员HD Moore团队在2026年7月至11月的五个月里,向主流AI服务提交约200万条嵌入唯一URL和金丝雀令牌凭证的提示词,追踪推理数据离开客户环境后的真实流向。研究披露三大发现:一是至少三家AI托管供应商遭主动入侵,攻击者在供应商入口处整体复制请求,窃取数百个AWS密钥,随后验证密钥有效性、遍历S3存储桶、检索Secrets Manager、启用Bedrock并添加IAM用户维持持久访问,诱饵密钥累计触发数万次API调用,最早事件发生在7月中旬,三家供应商事前均不知情;二是推理市场转售商无需利用任何漏洞,仅靠低价上架模型并启用日志即可留存客户提示词,有攻击者从法国家用宽带逐条手动尝试SSH root登录;三是隐私设置与留存政策普遍失守,美国供应商的提示词被传输至中国AI机构,唯一URL在推理数月后仍被访问,一条诱饵链接最终现身中国某公司内部聊天。研究中攻击方还使用了LLM驱动的渗透测试框架ARTEX,其用户代理标识artex-agent和artex-judge-r121尚未出现在公开威胁指标库中,可纳入检测规则。
核心观点:提示词发出即失控:AI供应链每一跳都可见全文,ZDR只是纸面承诺,数据安全不能寄望于供应商自律
原文链接:Hacker News
近日,V2EX 上一位开发者发帖求助,称 Google 推出的 AI 编程工具 Antigravity 无法将远程 Mac 设备作为开发宿主机,希望社区提供成熟的解决方案。该用户手头有一台 Mac mini,长期将其作为固定的远程代码开发服务器,此前的工作流以 Codex 作为主力代码生成工具,并搭配 Codebuddy 的 DeepSeek 4.1F 模型进行修补工作。虽然用户此前通过优惠渠道开通了 Gemini 账号,但由于 Antigravity IDE 不支持远程 Mac 环境,基本只将其当作聊天工具使用。随着近期大量用户开通 Gemini Pro 账号,与该用户有相同需求——即把远程 Mac 作为主力开发硬件,同时使用 Antigravity 进行开发——的开发者逐渐增多,帖子引发了关于 AI IDE 远程开发支持的讨论。Antigravity 是 Google 近期发布的智能体优先 IDE,集成了 Gemini 系列模型,可自主完成代码编写、测试与验证。但该产品目前主要面向本地开发场景,未提供类似 VS Code Remote SSH 或 JetBrains Gateway 的远程开发能力,这使得习惯将代码与算力部署在远程服务器上的用户难以将其纳入现有工作流。发帖者表示尚未找到兼顾两者的优雅方案,希望了解社区中的成熟做法。该帖反映出部分开发者对 AI 编程工具远程支持能力的真实需求正在增长。
核心观点:AI IDE 争相内卷模型与 Agent 能力,却忽视了远程开发这一存量刚需,工程适配度或成下一个竞争分水岭。
原文链接:V2EX 分享发现
随着Claude Code、Codex、Cursor等AI编程工具的普及,非专业开发者借助大模型编写代码的能力显著提升,普通人也能为自己’手搓’出可用的工具和应用。这种被称为Vibe Coding的开发方式大幅降低了软件创作门槛,使编程从专业技能逐渐变成人人可参与的创造性活动。然而,社区讨论指出,软件开发的难点并未消失,而是发生了转移:从’写出来’变成了’发出去’。一款完全不懂技术的开发者做出的应用,即使功能完善、体验良好,往往也只能在本地自用。若想将其发布到互联网供他人访问,需要面对一系列传统工程问题:购买和配置域名、部署服务器环境、申请HTTPS证书、处理备案流程、防范网络攻击与数据泄露等。这些环节涉及运维、安全、合规等多个领域的知识,恰恰是当前AI编程工具难以一键代劳的部分。这一现象折射出AI编程生态的结构性现状:代码生成环节的自动化程度快速提高,但软件交付链条上的部署、运维和安全环节仍高度依赖专业知识。对个人开发者而言,从’能用’到’可分享’之间的距离,正在成为Vibe Coding浪潮中的新门槛。这一缺口也可能催生面向小白用户的一键部署、托管发布类服务,成为下一阶段开发者工具的竞争方向。
核心观点:AI抹平了写代码的门槛,却把软件交付的运维与安全难题推向台前,部署能力将成为开发者工具下一轮竞争的胜负手。
原文链接:Linux.do
近日,Linux.do论坛有网友发帖吐槽OpenAI的ChatGPT与谷歌Gemini两款手机应用的体验缺陷,引发社区讨论。发帖者列举了两款产品在移动端的多个具体问题。ChatGPT方面存在三类缺陷:其一,应用会随机出现’网络已断开’的连接中断提示,一旦触发,模型正在生成的回答将无法查看,用户只能清除后台后重新打开;其二,在工作模式下发送一条消息,有时会变成多条并发会话重复执行,例如让模型搜索某内容时可能同时发起三次搜索任务;其三,长任务模式下停止功能失效,当模型调用某项功能时按下停止按钮无响应,任务仍在后台继续思考或输出,多次点击后按钮虽显示’已停止’并允许发送下一条消息,但前端UI状态与后端实际执行状态不同步,任务并未真正终止。Gemini方面的问题同样突出:一是能力缺失,用户发送网页链接请模型查看时,应用直接回复无法访问链接,链接解析功能被大幅阉割;二是会话丢失,当一个新会话正在思考时,用户切换至后台,整个会话会完全消失且不再恢复。发帖者对比指出,字节跳动的豆包在去年即已支持发送消息后退出后台、模型完成思考输出后通过系统通知提醒用户,交互体验更为完善。该帖反映了用户对头部AI产品移动端完成度的真实不满,也暴露出大厂应用层打磨与模型能力之间的落差。
核心观点:大模型军备竞赛掩盖了工程短板,当模型能力趋同,移动端完成度将决定AI应用的留存与胜负。
原文链接:Linux.do